
Se la vostra Nintendo Switch (1) giace ancora su una versione precedente del firmware, è il momento di fare un aggiornamento. Nintendo raccomanda a tutti gli utenti di installare quanto prima l’aggiornamento di sistema 23.0.0, reso disponibile lo scorso 10 settembre in contemporanea con l’update per Nintendo Switch 2. Oltre all’incremento da conseutudine sulla stabilità di sistema, la nuova versione del sistema corregge infatti una vulnerabilità di una certa gravità, i cui dettagli sono emersi recentemente.
La falla, registrata come CVE-2026-82079, è classificata come una vulnerabilità di overflow del buffer di tipo stack e risiede nella funzione “invia a smartphone”, quella che genera un codice QR per trasferire screenshot, registrazioni e dati verso il telefono. Secondo quanto riferito anche dalla stessa Nintendo, un aggressore entro il raggio d’azione della rete wireless potrebbe scansionare il QR code prima del legittimo proprietario, collegarsi alla console ed eseguire codice non autorizzato e/o sottrarre le informazioni memorizzate su di essa. In effetti, nella console è salvato l’account, il quale comprende un’insieme di dati personali di particolare protezione (i dati generici, per intenderci) i quali, se messi insieme, è possibile profilare l’utente (per le definizioni vedasi l’art. 5 della Legge sulla protezione dei dati, LPD, RS 235.1).
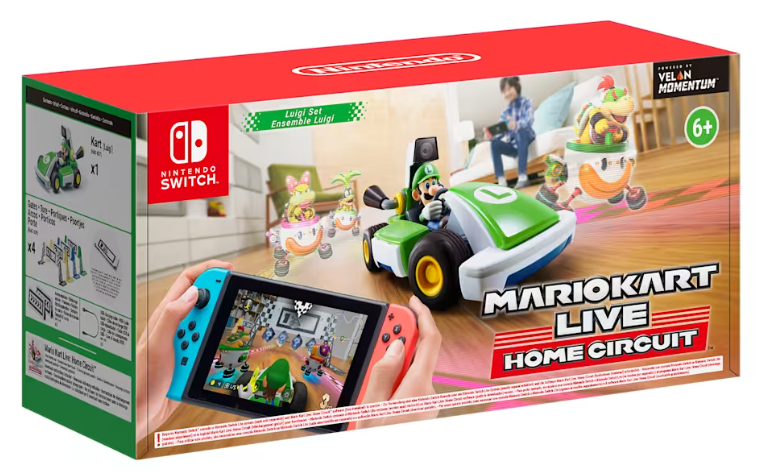
Il medesimo difetto affliggerebbe peraltro anche Mario Kart Live: Home Circuit, il set che sfrutta lo stesso sistema di codici QR per comunicare con lo smartphone, e che quindi può essere sfruttato alla stessa maniera. Va invece esclusa, a quanto pare, la console più recente: la vulnerabilità non riguarderebbe Nintendo Switch 2. In sostanza, un aggiornamento che sarebbe facile liquidare come routine si rivela vieppiù pertinente per la sicurezza dei propri dati. Considerando che la patch è disponibile da quasi una settimana e che la console la propone automaticamente alla prossima connessione, gran parte degli utenti dovrebbe ormai essere coperta. Per chi non l’avesse ancora fatto, un salto nelle impostazioni di sistema è consigliabile senza indugio. Beninteso, qualsivoglia presunta sottrazione di dati risultante da tale falla (o se notate che i dati menzionati poc’anzi siano stati usati senza vostra autorizzazione), lo scrivente vi consiglia di rivolgervi presso le autorità competenti in materia civile (vertenza avente per oggetto la protezione della personalità secondo il nostro Codice civile) e/o in materia di perseguimento penale qualora i dati siano stati usati per sottrarre denaro o, ad esempio, siete stati vittima di (tentato) phishing.